

Eerst hingen we onze computers aan het internet, daarna onze telefoons, auto's, thermostaten en horloges. Nu blijken zelfs supermarktkoelingen digitaal bereikbaar voor cybercriminelen. We noemen dat vooruitgang, tot iemand de stekker uit onze veiligheid trekt. Het internet is de heilige koe van de moderne economie: iedereen aanbidt haar, niemand wil de risico's zien en telkens opnieuw blijkt hoe kwetsbaar ze is.
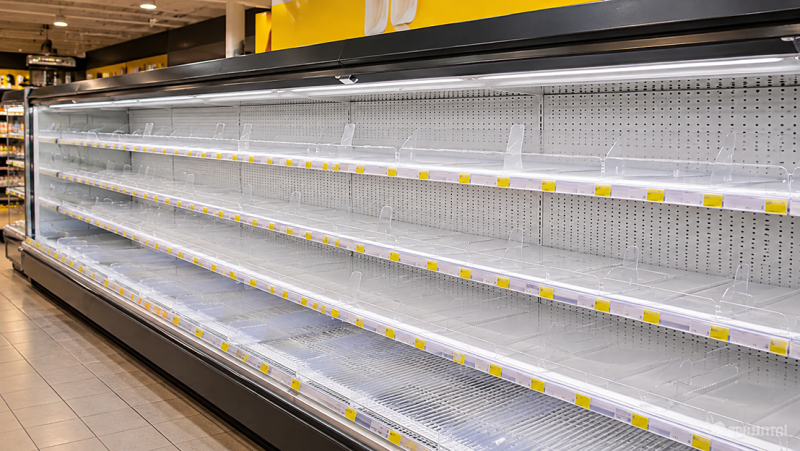
De supermarktkoeling heeft nooit de ambitie gehad om een technologisch wonder te worden. Dachten wij. Koelkasten moesten vooral koud blijven. Nou, ze hangen wel aan het internet, communiceren met externe leveranciers, ontvangen updates op afstand en sturen meldingen wanneer de temperatuur afwijkt. Handig, efficiënt en vooral goedkoper dan een technicus langs honderden toestellen sturen. Tot iemand met minder frisse bedoelingen ontdekt dat ook die digitale koelkast een toegangspoort is.
De recente cyberaanval op supermarktkoelingen is dan ook meer dan een technisch incident. Ze legt een merkwaardige blinde vlek bloot in onze digitale economie. We verbinden zowat alles met het internet omdat het kan, omdat het tijd bespaart en omdat iemand ons heeft wijsgemaakt dat elk toestel slimmer en beter wordt zodra er wifi op zit. De beveiliging volgt doorgaans pas wanneer het fout loopt.
Dat patroon is intussen vertrouwd. Bedrijven digitaliseren hun werking, leveranciers krijgen toegang op afstand en systemen worden centraal beheerd. Een update kan met één druk op de knop naar honderden toestellen worden gestuurd. Dat scheelt tijd en geld, maar creëert tegelijk een aantrekkelijk doelwit. Wie de toegang van één externe leverancier kraakt, kan soms veel verder binnendringen dan de oorspronkelijke voordeur doet vermoeden.
Alles moet slim zijn, behalve de beveiliging
De digitale revolutie heeft een merkwaardige prioriteitenlijst opgeleverd. Eerst moet alles verbonden zijn, vervolgens moet het gebruiksvriendelijk worden en ergens achteraan komt de vraag wie het eigenlijk beveiligt. Een koelkast die op afstand kan worden gecontroleerd, geldt als innovatie. Een koelkast die via een verouderd systeem bereikbaar is voor een hacker, blijkt achteraf een bedrijfsrisico.
Het probleem beperkt zich niet tot supermarkten. Ziekenhuizen, havens, bedrijven en overheidsdiensten zijn steeds afhankelijker geworden van digitale infrastructuur. Ook thuis groeit het aantal verbonden toestellen. We bedienen de verwarming met een smartphone, openen de garagepoort vanuit de auto en laten gezondheidsgegevens automatisch doorsturen. Het gemak is evident. De kwetsbaarheid groeit mee, alleen staat die zelden op de verpakking vermeld.
De gedachte dat niemand belangstelling heeft voor een thermostaat, batterij of diepvriesinstallatie is achterhaald. Cybercriminelen hoeven niet persoonlijk geïnteresseerd te zijn in de inhoud van een koelkast. Ze zoeken een ingang, een zwak wachtwoord of een verouderd systeem dat toegang geeft tot een groter netwerk. Het toestel zelf is soms niet meer dan de voet tussen de deur.
Hacken voor de prijs van een abonnement
Ook de drempel om digitale kwetsbaarheden op te sporen is lager geworden. Zoekmachines zoals Shodan brengen voortdurend toestellen en systemen in kaart die rechtstreeks met het internet verbonden zijn. Wie weet waar hij moet zoeken, kan informatie vinden over apparaten die vroeger veel moeilijker op te sporen waren. Dat maakt het voor mensen met minder goede bedoelingen eenvoudiger om doelwitten te selecteren.
Artificiële intelligentie versnelt die evolutie. Waar een aanvaller vroeger zelf veel technische kennis en tijd nodig had om zwakke plekken te onderzoeken, kunnen geautomatiseerde systemen vandaag een deel van dat speurwerk overnemen. AI maakt van elke cybercrimineel geen briljante programmeur, maar verlaagt wel de technische drempel en verhoogt de snelheid waarmee kwetsbaarheden kunnen worden opgespoord.
De beveiliging moet dus rekening houden met een tegenstander die steeds sneller en systematischer kan werken. Dat is geen geruststellende gedachte voor bedrijven die hun digitale bescherming nog altijd behandelen als een vervelende factuur die liefst zo laag mogelijk blijft.
De goedkoopste leverancier kan de duurste blijken
Een onderneming kan zelf investeren in degelijke beveiliging en toch kwetsbaar blijven wanneer een externe leverancier zijn systemen onvoldoende beschermt. Dat is een van de vervelendste eigenschappen van de digitale economie: de zwakste schakel hoeft niet eens op de eigen loonlijst te staan. Een onderhoudsbedrijf, softwareleverancier of extern beheerdersaccount kan toegang bieden tot een omgeving waarin veel meer te halen valt dan één koelkast.
Daarom volstaat het niet om een firewall te installeren en vervolgens te hopen dat de boel veilig blijft. Bedrijven moeten hun netwerken opdelen, zodat een gehackt toestel niet automatisch toegang geeft tot de rest van de infrastructuur. Wachtwoorden moeten regelmatig worden aangepast, centrale beheerdersaccounts beter beschermd en tweestapsverificatie moet de norm worden. Ook permanente controle op verdachte activiteiten is noodzakelijk.
Het zijn geen spectaculaire maatregelen. Ze leveren geen glanzende reclamecampagne op en niemand zal een bedrijf feliciteren omdat het zijn wachtwoorden behoorlijk beheert. Toch zijn het precies die minder sexy investeringen die het verschil kunnen maken tussen een incident en een bedrijfsramp.
De consument betaalt de rekening
Cyberveiligheid kost geld. Bedrijven moeten systemen vernieuwen, leveranciers controleren, personeel opleiden en gespecialiseerde beveiliging inschakelen. En die factuur zal uiteindelijk voor een deel terechtkomen bij de klant, via duurdere producten of diensten.
Dat is de wrange rekening van jarenlange digitalisering op krediet. We hebben volop geprofiteerd van gemak en automatisering. Nu moeten ondernemingen alsnog investeren in bescherming die eigenlijk vanaf het begin onderdeel van het systeem had moeten zijn.
Misschien hoeft niet alles online
Daar wringt het schoentje. We stellen nauwelijks nog de vraag of een toestel wel permanent met het internet verbonden moet zijn. De technologie is beschikbaar, dus gebruiken we ze. De verwarming moet vanop afstand bedienbaar zijn, de koelkast moet meldingen sturen en de leverancier moet overal bij kunnen. Het woord 'slim' is intussen een marketinglabel geworden dat elke kritische bedenking overstemt.
Misschien is het tijd om die automatische reflex af te leren. Niet elk apparaat heeft een permanente internetverbinding nodig. Niet elke leverancier moet onbeperkte toegang krijgen en niet elk bedrijfsnetwerk hoeft één grote digitale open ruimte te zijn. Soms is minder verbinden gewoon verstandiger.
Dus?
Het internet is de heilige koe van onze tijd. We offeren er privacy, veiligheid en soms gezond verstand aan op, zolang het leven er een fractie gemakkelijker door wordt. Wanneer vervolgens een supermarktkoeling wordt gehackt, klinkt de verontwaardiging luid en belooft iedereen beterschap. Tot de volgende koelkast, thermostaat of industriële installatie wordt getroffen.
Dan volgt opnieuw een onderzoek, een waarschuwing en een investering die jaren eerder had moeten gebeuren. De digitale vooruitgang dendert ondertussen gewoon verder. De beveiliging mag proberen bij te benen.
(Foto: P-magazine)